Yakabet hesap güvenliği için kontroller, çevrimiçi bahis ve casino platformlarında kullanıcı hesaplarının yetkisiz erişime, kimlik avı girişimlerine ve hesap devralma saldırılarına karşı korunmasını sağlayan temel güvenlik uygulamaları bütünüdür. Bu kontroller; güçlü kimlik doğrulama, oturum yönetimi, cihaz takibi ve hesap hareketlerinin izlenmesi gibi katmanlı önlemleri kapsar. Yakabet gibi gerçek para ile işlem yapılan platformlarda hesap güvenliği doğrudan finansal güvenlikle ilişkilidir; çünkü hesaba yetkisiz erişim, bakiye kaybı, kişisel verilerin ele geçirilmesi ve ödeme yöntemlerinin kötüye kullanılması gibi sonuçlar doğurabilir. Kullanıcıların bu kontrolleri bilmesi ve uygulaması, hem hesap bütünlüğünü hem de platform deneyiminin kesintisiz sürmesini destekler. Yakabet hesap güvenliği için kontroller yalnızca teknik bir gereklilik değil, aynı zamanda sorumlu oyun ve kişisel veri koruma açısından da bir zorunluluktur.
Bu içerikte Yakabet hesap güvenliği için kontroller konusunun somut bileşenleri ele alınmaktadır. Hangi doğrulama yöntemlerinin kullanılabileceği, oturum ve cihaz güvenliğinin nasıl yönetileceği, şüpheli hesap hareketlerinin nasıl fark edilebileceği ve hesap kurtarma süreçlerinde nelere dikkat edilmesi gerektiği açıklanmaktadır. Ayrıca kullanıcı tarafında alınabilecek önlemler ile platform tarafındaki güvenlik mekanizmalarının nasıl birlikte çalıştığı değerlendirilmektedir. Doğrulanabilir bilgiler esas alınarak hazırlanan bu bölümlerde, hesap güvenliğini güçlendirmeye yönelik uygulanabilir adımlar ve dikkat edilmesi gereken sınırlamalar sunulmaktadır.
Yakabet Hesap Güvenliğinde Kimlik Doğrulama Yöntemleri
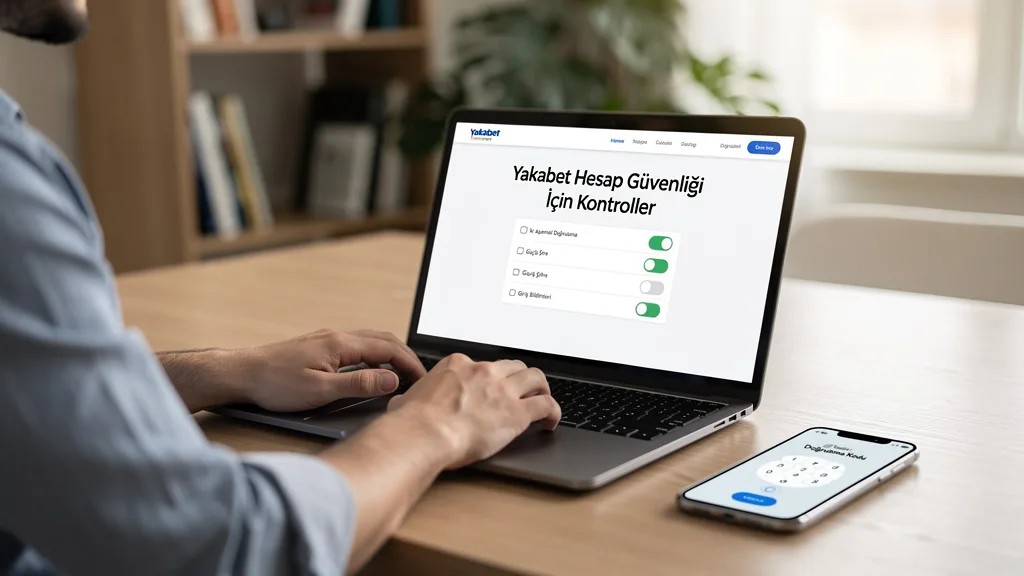
Yakabet hesap güvenliği için kontrollerin ilk katmanı, kullanıcının kimliğini doğrulayan mekanizmalardır. Güçlü ve benzersiz bir parola, hesabın ilk savunma hattıdır; ancak tek başına yeterli değildir. Parolanın tahmin edilmesi zor karakter kombinasyonlarından oluşması, başka platformlarda kullanılan parolalarla aynı olmaması ve düzenli aralıklarla güncellenmesi önerilir. Bu yaklaşım, kimlik bilgilerinin sızması durumunda hesabın farklı hizmetlerde de ele geçirilmesini engellemeye yardımcı olur. Ayrıca parolanın hiçbir koşulda üçüncü kişilerle paylaşılmaması ve müşteri hizmetleri dahil hiç kimseye iletilmemesi temel bir kuraldır.
İki adımlı doğrulama, parola tek başına ele geçirilse bile hesaba erişimi engelleyen ek bir güvenlik katmanı sunar. Bu yöntemde giriş sırasında kullanıcıya özel bir kod istenir; kod genellikle SMS, e-posta veya kimlik doğrulama uygulaması üzerinden iletilir. Yakabet hesap güvenliği için kontroller kapsamında iki adımlı doğrulamanın etkinleştirilmesi, hesap devralma girişimlerinin büyük bölümünü durdurabilir. Kodların kimseyle paylaşılmaması ve süresi dolduktan sonra kullanılmaması gerekir.
- Benzersiz ve karmaşık bir parola oluşturun, aynı parolayı farklı sitelerde kullanmayın.
- İki adımlı doğrulamayı etkinleştirin ve doğrulama kodlarını kimseyle paylaşmayın.
- Kayıtlı e-posta ve telefon bilgilerinizi güncel tutun.
- Şüpheli giriş bildirimlerini dikkate alın ve derhal hesap ayarlarınızı kontrol edin.
- Hesap bilgilerinizi talep eden e-posta veya mesajlara itibar etmeyin.
Oturum ve Cihaz Güvenliğinin Yönetimi
Hesap güvenliğinde oturum yönetimi, çoğu kullanıcının gözden kaçırdığı ancak kritik önem taşıyan bir alandır. Ortak kullanılan bir cihazdan, halka açık bir bilgisayardan veya güvenilmeyen bir ağdan yapılan girişlerde oturumun kapatılmaması, hesabın başkaları tarafından kullanılmasına zemin hazırlayabilir. Yakabet hesap güvenliği için kontroller çerçevesinde, işlem tamamlandıktan sonra mutlaka çıkış yapılması ve tarayıcıda parola kaydetme özelliğinin kullanılmaması önerilir. Oturum süresinin sınırlı tutulması da yetkisiz erişim riskini azaltır.
Cihaz güvenliği, hesap güvenliğinin ayrılmaz bir parçasıdır. Kullanılan cihazın güncel işletim sistemi ve güvenlik yazılımına sahip olması, kötü amaçlı yazılımların kimlik bilgilerini ele geçirmesini zorlaştırır. Hesap ayarlarında aktif oturumların ve tanınan cihazların listelenmesi, kullanıcının kendi cihazları dışındaki erişimleri fark etmesini sağlar. Tanınmayan bir cihaz veya konum görüldüğünde oturumun sonlandırılması ve parolanın değiştirilmesi gerekir. Bu tür kontroller, hesap üzerinde gerçekleşen hareketlerin izlenebilirliğini artırır.
- Ortak cihazlarda işlem sonrası mutlaka çıkış yapın.
- Tarayıcıda parola kaydetme özelliğini kullanmayın.
- İşletim sistemi ve güvenlik yazılımlarını güncel tutun.
- Aktif oturumları ve tanınan cihazları düzenli olarak kontrol edin.
- Tanımadığınız cihazları hesabınızdan kaldırın.
Şüpheli Hesap Hareketlerinin Tespiti ve Müdahale
Hesap güvenliğini korumanın etkili yollarından biri, olağan dışı hareketleri erken fark etmektir. Beklenmeyen bir giriş bildirimi, kullanıcının kendi yapmadığı bir para yatırma veya çekme talebi ya da hesap ayarlarında izinsiz değişiklikler dikkate alınmalıdır. Yakabet hesap güvenliği için kontroller kapsamında işlem geçmişinin düzenli olarak gözden geçirilmesi, bu tür durumların hızla tespit edilmesini sağlar. Şüpheli bir durum fark edildiğinde önce hesaba erişimin güvenli bir cihazdan kontrol edilmesi, ardından parolanın değiştirilmesi ve gerekirse müşteri hizmetleriyle iletişime geçilmesi önerilir.
Müdahale sürecinde hız belirleyicidir. Hesabın geçici olarak kilitlenmesi, yetkisiz erişimin sınırlandırılmasına yardımcı olabilir. Ayrıca ödeme yöntemleriyle ilişkili bilgilerin gözden geçirilmesi ve şüpheli işlemlerin bildirilmesi gerekir. Kullanıcıların, hesap güvenliğiyle ilgili bildirimleri e-posta veya SMS yoluyla almayı etkin tutması, erken uyarı imkânı sunar. Bu kontroller bir bütün olarak değerlendirildiğinde, hesap güvenliğinin yalnızca bir kez yapılan bir ayar değil, sürekli izlenmesi gereken bir süreç olduğu görülür.
Hesap Kurtarma ve Destek Süreçlerinde Güvenlik
Hesap kurtarma süreçleri, saldırganların en çok hedeflediği aşamalardan biridir. Parola sıfırlama talepleri, kimlik doğrulama adımları ve destek iletişimi sırasında kişisel bilgilerin paylaşılması gerekebilir; bu nedenle sürecin resmî kanallar üzerinden yürütülmesi şarttır. Yakabet hesap güvenliği için kontroller bağlamında, parola sıfırlama bağlantılarının yalnızca resmî iletişim kanallarından gelen mesajlarla kullanılması ve şüpheli bağlantılara tıklanmaması gerekir. Kimlik avı girişimleri genellikle aciliyet hissi yaratarak kullanıcıyı acele ettirmeye çalışır.
Destek süreçlerinde, kullanıcıdan istenen bilgilerin kapsamı ve amacı net olmalıdır. Parola, doğrulama kodu veya tam kart bilgileri gibi hassas verilerin hiçbir koşulda paylaşılmaması gerekir. Hesap kurtarma sonrasında tüm oturumların kapatılması, parolanın yenilenmesi ve iki adımlı doğrulamanın yeniden yapılandırılması önerilir. Bu adımlar, kurtarma sürecinin ardından hesabın tekrar güvenli hale gelmesini destekler.
Yakabet Hesap Güvenliğinde Kullanıcı Sorumluluğu ve Farkındalık
Hesap güvenliği yalnızca platform tarafındaki teknik önlemlerle sağlanamaz; kullanıcı davranışları sürecin ayrılmaz bir parçasıdır. Güvenli olmayan ağlardan giriş yapmak, tanımadığı kişilerle hesap bilgisi paylaşmak veya resmî olmayan uygulamaları kullanmak riski artırır. Yakabet hesap güvenliği için kontroller, kullanıcının bu tür davranışlardan kaçınmasını ve güvenlik ayarlarını düzenli olarak gözden geçirmesini gerektirir. Farkındalık, teknik önlemlerin etkinliğini artıran tamamlayıcı bir unsurdur.
Güncel tehdit yöntemleri hakkında bilgi sahibi olmak da korunma açısından önemlidir. Kimlik avı, sahte giriş sayfaları ve sosyal mühendislik yöntemleri sürekli gelişmektedir. Bu nedenle kullanıcıların, hesap güvenliğiyle ilgili duyuruları takip etmesi ve şüpheli durumlarda tereddüt etmeden harekete geçmesi önerilir. Hesap güvenliği, düzenli kontrol ve bilinçli davranışla sürdürülebilen bir süreçtir.
Özet Tablo
| Değerlendirme Kriteri | Doğrulanmış Bilgi |
|---|---|
| Temel güvenlik katmanı | Güçlü ve benzersiz parola kullanımı |
| Ek doğrulama yöntemi | İki adımlı doğrulama ile giriş koruması |
| Oturum yönetimi | İşlem sonrası çıkış ve aktif oturum kontrolü |
| Cihaz güvenliği | Güncel yazılım ve tanınan cihaz takibi |
| Şüpheli hareket tespiti | İşlem geçmişinin düzenli kontrolü |
| Hesap kurtarma | Yalnızca resmî kanallar üzerinden yürütülen süreç |
| Kullanıcı sorumluluğu | Güvenli olmayan ağlardan kaçınma ve farkındalık |
Sıkça Sorulan Sorular
Yakabet hesabımda iki adımlı doğrulamayı nasıl etkinleştirebilirim?
İki adımlı doğrulama genellikle hesap ayarlarındaki güvenlik bölümünden etkinleştirilir. İşlem sırasında kayıtlı telefon numaranıza veya e-posta adresinize bir doğrulama kodu gönderilir. Bu ayarın açık tutulması, parolanız ele geçirilse bile hesabınıza yetkisiz erişimi engellemeye yardımcı olur.
Hesabımda tanımadığım bir giriş veya işlem fark edersem ne yapmalıyım?
Öncelikle güvenli bir cihazdan hesabınıza giriş yaparak parolanızı değiştirmeniz önerilir. Ardından aktif oturumları sonlandırın ve tanımadığınız cihazları hesabınızdan kaldırın. Durumu müşteri hizmetlerine bildirmek, hesabın geçici olarak korunmasına yardımcı olabilir.
Parola sıfırlama bağlantılarında nelere dikkat etmeliyim?
Parola sıfırlama bağlantılarını yalnızca resmî iletişim kanallarından gelen mesajlarla kullanın. Şüpheli e-posta veya mesajlardaki bağlantılara tıklamayın, çünkü bu tür girişimler kimlik avı amacı taşıyabilir. Sıfırlama sonrasında parolanızı yenileyip iki adımlı doğrulamayı kontrol etmeniz önerilir.
Ortak bir cihazdan hesabıma giriş yaparsam nelere dikkat etmeliyim?
Ortak cihazlarda işlem tamamlandıktan sonra mutlaka çıkış yapın ve tarayıcıda parola kaydetme özelliğini kullanmayın. Gizli sekme kullanmak oturum verilerinin cihazda kalma süresini azaltabilir. Ayrıca giriş sonrası aktif oturumları kontrol ederek beklenmeyen erişim olup olmadığını doğrulayabilirsiniz.